

前回の番外編では、Webサイトが攻撃される理由と、攻撃者の目的によって必要な対策が異なることを紹介しました。
企業の規模や知名度に関係なく、Webサイトそのものが悪用される可能性があります。一方、すべての企業が高度な標的型攻撃を想定し、多額の費用をかけて対策する必要があるとは限りません。
では、セキュリティ対策を考える際、何から始めればよいのでしょうか。
認証を強化する。監視システムを導入する。ソフトウェアを更新する。
もちろん、どれも重要な対策です。しかし、その前に考えておきたいことがあります。
そもそも、守らなければならないものを減らすことはできないでしょうか?
守るものが増えれば、リスクも管理負担も増える
Webサイトには、さまざまな情報や機能が組み込まれています。
会社案内やサービス紹介などの公開情報に加え、お問い合わせ内容、顧客情報、会員情報、決済情報などを扱うサイトもあります。
当然ながら、扱う情報が増えるほど、管理すべき対象も増えていきます。
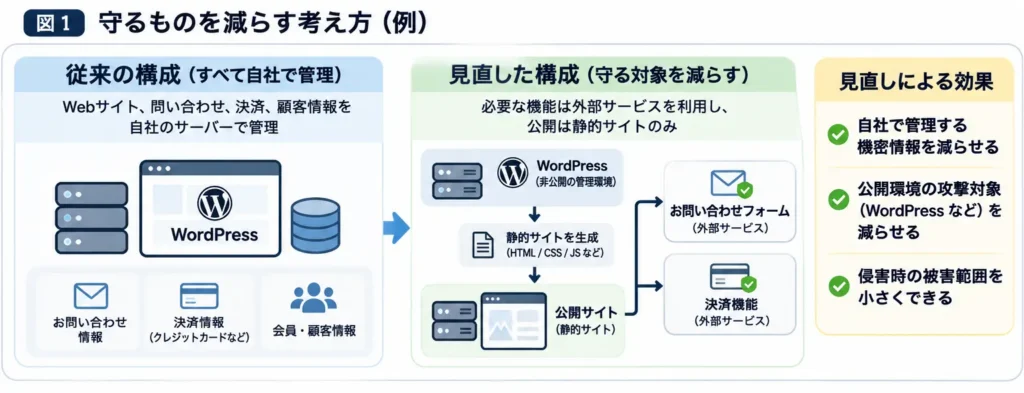
例えば、お問い合わせ内容をWordPressのデータベースに保存している場合、WordPressが侵害されると、その情報も漏洩する可能性があります。
決済情報や会員情報を管理していれば、さらに大きな被害につながるかもしれません。
これらの情報を守るためには、適切なアクセス制限や暗号化、更新、監視などが必要になります。
しかし、その情報を自社のWebサイトで保有しなければ、守るための仕組みそのものを減らせます。
守るべき情報や機能を減らすことは、攻撃された際の被害を小さくするだけでなく、セキュリティ対策に必要な費用や、継続的な運用負荷を減らすことにもつながります。
つまり、セキュリティ対策を追加する前に、そもそも対策が必要になる原因を減らせないか考えることが重要なのです。
機密情報は、本当に自社で管理する必要があるのか
例えば、ECサイトで商品を販売する場合、決済機能は必要ですが、クレジットカード情報まで自社のサーバーで管理する必要はありません。
外部の決済サービスやECプラットフォームを利用すれば、決済情報の取り扱いを専門事業者に任せることができます。
お問い合わせフォームも同様です。
WordPressに個人情報を保存する代わりに、適切な外部フォームサービスを利用すれば、Webサイトのデータベースに個人情報を蓄積せずに運用できます。
もちろん、外部サービスを利用すれば、情報管理の責任がすべてなくなるわけではありません。
サービスの選定や設定、アクセス権限の管理など、自社が負うべき責任は残ります。また、外部サービス自体の障害や情報漏洩にも注意が必要です。
それでも、機密情報を自社のWebサーバーから切り離すことで、一つのシステムが侵害された際の被害範囲を小さくできる可能性があります。
重要なのは、すべてを自社で管理することではなく、情報の性質に応じて適切な管理先を選ぶことです。
公開する必要のないシステムは、公開しない
情報だけでなく、Webサイトの機能についても同じことが言えます。
例えば、WordPressで制作した企業サイトを考えてみましょう。
一般の訪問者が必要としているのは、会社案内やサービス紹介、お知らせなどの情報です。WordPressの管理画面やデータベースに、訪問者が直接アクセスする必要はありません。
それなら、WordPress自体をインターネット上に公開する必要はあるのでしょうか。
WordPressを非公開の管理環境に配置し、公開側には静的なHTML、CSS、JavaScriptなどを配信する方法があります。
この構成なら、公開サーバーにWordPressやそのデータベースを置く必要がなくなり、WordPress固有の脆弱性を公開側から直接悪用されるリスクを減らせます。
もちろん、静的サイトにもドメインや公開基盤、外部サービスなどのリスクは残ります。
しかし、攻撃される可能性のある機能を公開環境から取り除くことは、防御の仕組みを追加することとは異なる、根本的な対策です。
残ったリスクに、適切な費用と労力をかける
ここまでの考え方は、セキュリティ対策を減らせばよいという話ではありません。
不要な情報や機能を減らしたうえで、残るリスクに必要な対策を行うということです。
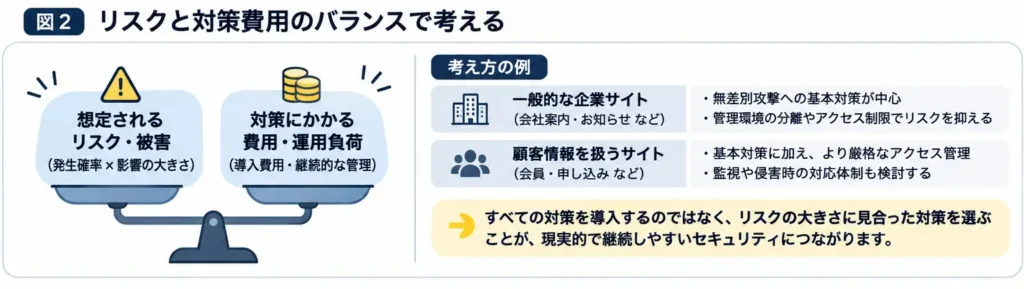
例えば、会社案内やお知らせを中心とする企業サイトなら、基本的な認証の強化、ソフトウェアの更新、バックアップ、管理環境と公開環境の分離などが有効でしょう。
一方、大量の個人情報を扱うWebサービスでは、より厳格なアクセス管理や監視、侵害時の対応体制なども必要になります。
重要なのは、想定される被害の大きさと、対策にかかる費用や運用負荷のバランスです。
高度なセキュリティ対策ほど、必ずしも自社に適しているとは限りません。対策を増やすことでシステムが複雑になり、設定ミスや管理漏れが生じることもあります。
また、導入時の費用だけでなく、継続的な更新や監視に必要な労力も考慮しなければなりません。
セキュリティ対策は、導入すること自体が目的ではありません。
必要なリスクを、無理なく継続できる方法で管理することが大切です。
セキュリティは、仕組みを増やす前に設計から考える
Webサイトのセキュリティというと、ファイアウォールや認証、監視など、防御の仕組みに注目しがちです。
しかし、そもそも機密情報を持たない、不要な機能を公開しない、システム間のアクセスを制限するといった設計によって、リスクを減らすこともできます。
そのうえで、残ったリスクに必要な費用と労力をかける。
この順番で考えれば、過剰な対策を避けながら、必要な安全性を確保しやすくなります。
もちろん、企業サイトのドメインや公開サーバーそのものが、無差別攻撃の対象になる可能性は残ります。情報を保有しないだけで、攻撃されなくなるわけではありません。
それでも、攻撃者が得られる利益や侵害された際の被害を減らし、攻撃に必要な労力を増やすことには意味があります。
守るために費用をかける前に、守らなければならないものを減らす。
そして、「何を、誰から、どこまで守る必要があるのか」を考え、残るリスクに見合った対策を選ぶ。
それが、費用対効果を踏まえた現実的なWebサイトのセキュリティ対策ではないでしょうか。


