

Webサイトのセキュリティについて調べると、不正アクセス、情報漏洩、サイトの改ざんなど、さまざまな脅威が紹介されています。
大企業が多額の費用をかけて対策していても、サイバー攻撃による被害は後を絶ちません。
こうしたニュースを見ると、自社のWebサイトにも高度なセキュリティ対策が必要なのではないかと不安になるかもしれません。
しかし、すべてのWebサイトが同じように狙われ、同じ水準の対策を必要としているわけではありません。
大切なのは、必要以上に恐れることでも、危険を軽視することでもありません。
攻撃者は何を目的に、どのようなWebサイトを狙うのか。まずは、その違いを理解することから始めましょう。
セキュリティに100%の安全はない
大企業では、専門部署を設置し、高度な監視システムを導入するなど、セキュリティ対策に多額の費用を投じています。
それでも、不正アクセスや情報漏洩などの被害は発生しています。
新しい脆弱性が発見されることもあれば、認証情報の漏洩や人為的なミスが原因になることもあります。
つまり、どれだけ費用をかけても、100%の安全を保証することはできません。
だからといって、セキュリティ対策が無意味なわけではありません。
重要なのは、あらゆる攻撃を完全に防ごうとすることではなく、自社が直面する脅威を理解し、必要な水準の対策を考えることです。
攻撃者は、すべてのWebサイトを同じように狙うわけではない
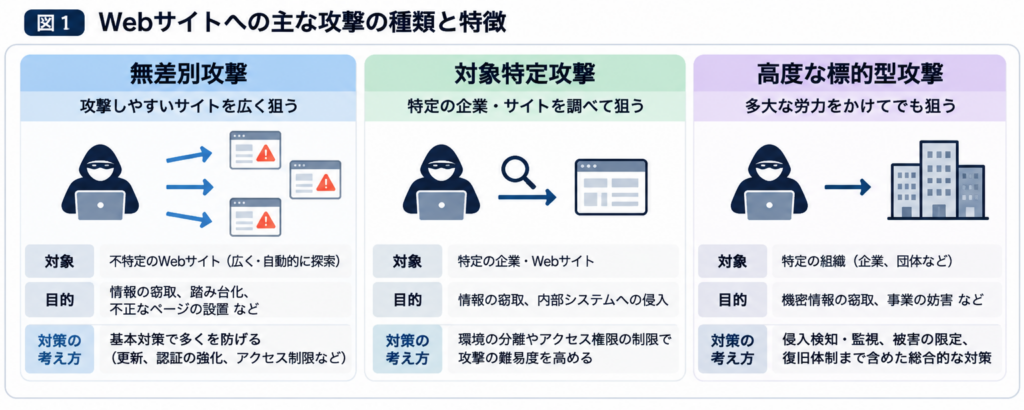
Webサイトへの攻撃は、攻撃者の目的や手法によって、大きく3つに分けて考えることができます。
1. 無差別攻撃|攻撃しやすいサイトを探す
インターネット上のWebサイトを機械的に探索し、古いWordPressのプラグインや設定不備など、攻撃しやすいサイトを狙います。
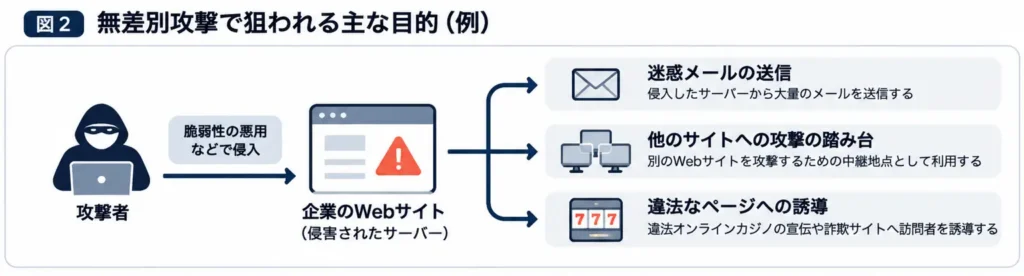
目的は情報の窃取だけではありません。サーバーを迷惑メール送信や他サイトへの攻撃の踏み台にしたり、違法オンラインカジノの宣伝や詐欺サイトへの誘導に悪用したりすることもあります。
つまり、企業の規模や知名度に関係なく、Webサイトそのものが攻撃対象になるのです。
こうした攻撃には、ソフトウェアの更新、認証の強化、不要な機能の停止、アクセス制限などの基本対策が有効です。
無差別攻撃の多くは、適切な基本対策によって防ぐことができます。
2. 対象特定攻撃|特定のサイトを調べて狙う
特定の企業やWebサイトを狙い、利用している技術やシステム構成を調査したうえで攻撃するケースです。
管理画面の場所を探したり、利用しているサービスを調べたり、認証情報の入手を試みたりします。
こうした攻撃に対しては、基本対策に加えて、環境の分離やアクセス権限の制限などが重要になります。
例えば、Webサイトの管理環境と公開環境を分離し、それぞれ独立した認証を設定することで、一つの環境が侵害されても、別の環境まで自由に操作できないようにする方法です。
もちろん、これですべての攻撃を防げるわけではありません。
しかし、攻撃者が乗り越えなければならない障壁を増やし、攻撃に必要な時間や労力を大きくすることには意味があります。
3. 高度な標的型攻撃|多大な労力をかけてでも狙う
特定の組織を狙い、多くの時間、資金、技術を投入して行われる攻撃です。
未知の脆弱性を悪用したり、関係者を狙ったり、取引先を経由して侵入したりするなど、さまざまな手段が考えられます。
こうした攻撃に対しては、侵入を防ぐだけでなく、侵害を前提とした監視、早期発見、被害の限定、復旧体制まで考える必要があります。
当然ながら、そのための費用や運用負荷も大きくなります。
ここで、一つ考えてみてください。
あなたのWebサイトは、攻撃者が多大な時間と費用をかけてでも突破したい対象でしょうか?
狙われる理由は、企業の知名度だけではない
もちろん、企業の規模が小さいからといって、高度な攻撃の対象にならないとは限りません。
大量の個人情報や決済情報を保有していたり、重要な取引先のシステムにつながっていたりすれば、攻撃者にとって価値のある対象になり得ます。
また、Webサイト自体には重要な情報がなくても、企業の信用を利用した詐欺や、他のシステムへの侵入経路として狙われる可能性もあります。
一方、会社案内やサービス紹介、お知らせを掲載する一般的な企業サイトが、常に高度な標的型攻撃を想定し、多額の費用をかけて対策する必要があるとは限りません。
攻撃される可能性と、攻撃された場合の被害の大きさ。
この両方を考えることが、適切なセキュリティ対策を選ぶ出発点になります。
セキュリティは、正しく恐れることから始まる
セキュリティ対策に100点満点はありません。
だからこそ、すべての脅威を同じように恐れ、際限なく対策を積み重ねるのではなく、自社にとって現実的なリスクを見極めることが重要です。
無差別攻撃への基本対策は、企業の規模や知名度に関係なく必要です。
そのうえで、特定の企業を狙う攻撃にどこまで備えるのかは、守るべき情報やシステムの重要性、想定される被害によって変わります。
セキュリティを正しく恐れるとは、必要以上に恐れず、必要な対策を怠らないことです。
そして、もう一つ考えてみたいことがあります。
あなたのWebサイトが攻撃者にとって価値を持つのであれば、その価値自体を減らすことはできないでしょうか?
次回の番外編②では、守るための仕組みを増やす前に、そもそも守らなければならない情報や機能を減らすという考え方と、費用対効果に基づくセキュリティ対策について考えます。


