

Webサイトのセキュリティ対策では、不正アクセスを防ぐことが重要です。
しかし、どれほど厳重に管理していても、侵入や操作ミスによる問題を完全になくすことはできません。
特に企業を狙った攻撃では、攻撃者が時間をかけてシステムの弱点を調べ、さまざまな方法で侵入を試みることもあります。
そこで重要になるのが、万が一侵入された場合でも、被害を最小限に抑え、迅速に復旧できる仕組みです。
ここでは、Webサイトの改ざんによる被害を防ぎ、問題が発生した場合にも適切に対応するための仕組みを解説します。
Webサイトの改ざんとは?
ページの内容を書き換えられる
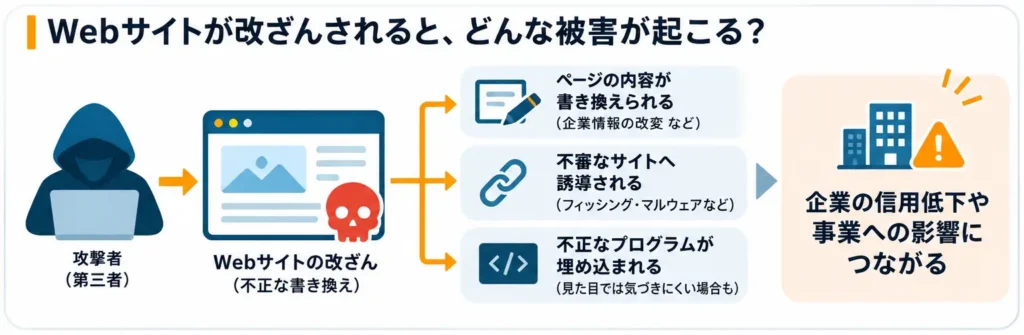
Webサイトの改ざんとは、第三者によってページの内容やプログラムが不正に変更されること。
企業のホームページが別の内容に書き換えられたり、不審なサイトへ誘導されたりするケースが代表的です。
また、見た目には変化がなくても、裏側に不正なプログラムが埋め込まれることもあります。
そのため、Webサイトが正常に表示されているからといって、必ずしも安全な状態とは限りません。
企業の信用にも影響する
改ざんされたWebサイトを訪れた人が被害を受ければ、企業の信用に大きな影響が生じます。
さらに、復旧作業だけでなく、顧客への説明や原因調査にも時間が必要になるため、事業活動に影響が及ぶ可能性もあります。
だからこそ、改ざんを防ぐことに加えて、不正な変更を早期に発見し、被害が広がる前に対応することが重要です。
侵入を防ぐだけでは十分ではない
正規の管理者アカウントが悪用されることもある
不正アクセスは、必ずしもプログラムの脆弱性を利用するとは限りません。
例えば、管理者のパスワードが盗まれたり、正規のアカウントが乗っ取られたりするケースもあります。
この場合、攻撃者は正規の管理者と同じ権限で操作できるため、システムから見ると通常の更新操作と区別しにくいことがあります。
つまり、管理画面への不正アクセスを防ぐ対策だけでなく、管理者の権限が悪用された場合も想定しておく必要があるということです。
更新された内容をそのまま公開しない
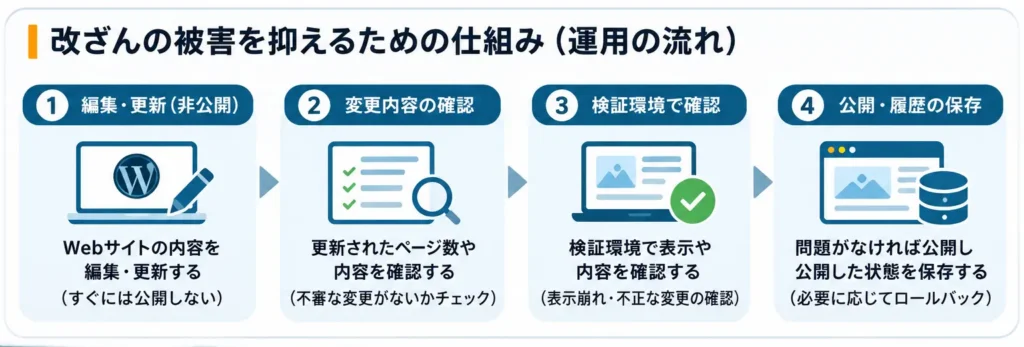
そこで考えられるのが、コンテンツの編集とWebサイトの公開を分離する方法です。
例えば、WordPressで記事を更新しても、その内容をすぐに公開サイトへ反映せず、一度確認してから公開する仕組みを設けます。
こうすることで、意図しない変更や不正な更新が、そのまま公開されるリスクを減らせます。
ただし、編集と公開を分離するだけで不正な変更を発見できるわけではありません。公開前に何を確認するのか、その仕組みも重要になります。
公開前に変更内容を確認する
変更されたページを把握する
例えば、通常は数ページしか更新しないWebサイトで、突然数百ページが変更された場合は注意が必要です。
意図しないページの追加や書き換えが行われている可能性も考えられます。
そこで、公開前に変更されたページ数や内容を確認できる仕組みを設けます。
新しく追加されたページ、削除されたページ、内容が変更されたページなどを把握できれば、通常とは異なる更新に気づきやすくなります。
検証環境で確認する
更新内容をいきなり本番サイトへ公開せず、検証環境で確認する方法も有効です。
検証環境とは、一般の訪問者には公開せず、更新後のWebサイトを事前に確認するための環境のこと。
表示崩れやリンク切れだけでなく、意図しないページの追加や、不審な変更がないかを確認できます。
また、変更内容の比較やページ数の確認など、一部の検証作業を自動化することも可能です。
ただし、自動チェックですべての不正な変更を検出できるわけではありません。重要な変更については、人による確認も組み合わせることが大切です。
公開履歴を保存する
正常な状態を残しておく
Webサイトを更新するたびに、公開したファイル一式を保存しておけば、過去の状態を確認できます。
例えば、更新前と更新後のファイルを比較することで、どのページに変更が加えられたのかを調べることも可能です。
問題が発生した場合に備え、いつ、どのような状態のWebサイトを公開したのかを記録しておくことが重要になります。
ロールバックで元に戻す
ロールバックとは、システムを以前の状態に戻すことです。
例えば、最新の更新で問題が発生した場合、直前の正常な状態を再公開することで、問題のあるページを元に戻せます。
特に静的サイトでは、公開済みのHTMLや画像などのファイルを履歴として保存しておけば、正常なファイルを再配置することで比較的短時間で復旧できる場合があります。
ただし、Webサイトを元に戻しただけでは、侵入の原因まで解消できるとは限りません。
攻撃者が管理者アカウントを乗っ取っていたり、不正なアクセス経路が残っていたりすれば、再び同じ被害を受ける可能性があります。
そのため、公開サイトの復旧と、侵入原因の調査・対策は分けて考える必要があります。
改ざんを前提にしたセキュリティ設計
Webサイトの安全性は、侵入を防ぐ仕組みだけでは決まりません。
不正な変更を発見できること、公開前に確認できること、問題が発生しても正常な状態へ戻せること。
こうした仕組みを組み合わせることで、万が一の被害を最小限に抑えられます。
特に企業のWebサイトでは、改ざんされた状態が続く時間や、復旧までにかかる時間が、事業への影響を大きく左右します。
侵入されないための対策に加えて、侵入されても被害を広げず、迅速に復旧できる仕組みを用意する。
これが、Webサイトを安全に運用するために重要なセキュリティ設計の考え方です。


