

Webサイトのセキュリティ対策と聞くと、「不正アクセスを防ぐ」「パスワードを強くする」といった方法を思い浮かべるかもしれません。
もちろん、これらも重要な対策ですが、どれほど厳重に対策を行っても、すべての攻撃を完全に防げるとは限りません。
そこで重要になるのが、攻撃を防ぐことだけでなく、万が一侵入された場合の被害まで考えたセキュリティ設計です。
ここでは、Webサイトを安全に運用するための4つの基本的な考え方を紹介します。
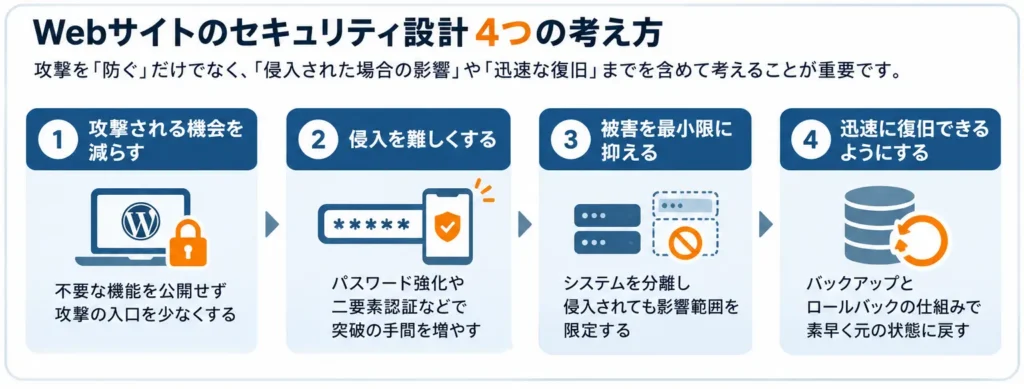
① 攻撃される機会を減らす
攻撃される入口を少なくする
Webサイトには、管理画面、問い合わせフォーム、検索機能など、さまざまな機能があります。
いずれも便利な機能ですが、外部から利用できる仕組みが増えるほど、攻撃者が調べられる場所も増えることになります。
例えば、普段は使っていない管理機能でも、インターネット上に公開されていれば攻撃対象になり得ます。
必要なものだけを公開する
店舗に例えると、従業員用の事務室や倉庫まで、来店客に開放する必要はありません。
Webサイトも同じで、一般の訪問者に必要なのは、企業情報や商品情報などを閲覧する機能です。管理画面やデータベースまで、誰もがアクセスできる状態にしておく必要はありません。
公開する機能を必要最小限にすることが、セキュリティ対策の第一歩です。
② 侵入を難しくする
鍵を一つだけにしない
攻撃される入口を減らしても、管理者がアクセスするための入口は必要です。
そこで、パスワードに加えて二要素認証を導入したり、アクセスできる人や場所を制限したりする対策が重要になります。
建物で例えるなら、入口の鍵だけでなく、入館証や警備システムを組み合わせるようなものです。
攻撃者に手間をかけさせる
セキュリティ対策では、攻撃を完全に不可能にすることだけが目的ではありません。
攻撃を成功させるまでに必要な時間や手間を増やし、簡単には突破できない状態をつくることも重要です。
例えば、パスワードが漏洩しても、二要素認証が設定されていれば、それだけで管理画面にログインされるリスクを減らせます。
このように複数の対策を組み合わせ、一つの対策が破られても、次の対策が働くようにする考え方です。
③ 被害を最小限に抑える
侵入される可能性も考える
どれほど厳重に管理していても、システムの不具合や人為的なミスによって侵入される可能性は残ります。
そのため、侵入を防ぐことだけでなく、万が一侵入された場合に何が起こるのかも考えておく必要があります。
被害が広がらない仕組みをつくる
例えば、Webサイトの公開環境と社内の重要なシステムが直接つながっていると、Webサイトへの侵入が社内システムにまで影響する可能性があります。
反対に、それぞれのシステムを適切に分離し、アクセスできる範囲を制限しておけば、被害が及ぶ範囲を限定しやすくなります。
これは、船の内部を複数の区画に分け、一つの区画に水が入っても船全体が沈まないようにする考え方と似ています。
侵入されないことだけでなく、侵入されても被害を広げないことが重要です。
④ 迅速に復旧できるようにする
バックアップがあるだけでは十分ではない
Webサイトが改ざんされたり、正常に表示されなくなったりした場合、できるだけ早く元の状態に戻す必要があります。
そのためにバックアップは重要ですが、データを保存しているだけでは十分とはいえません。
どの時点のデータが正常なのかを確認でき、必要なときに実際に復旧できる状態にしておくことが大切です。
正常な状態に戻せる仕組みを用意する
例えば、Webサイトの公開履歴を保存しておけば、問題が発生した際に以前の正常な状態へ戻せます。
このように、過去の状態へ戻すことを「ロールバック」と呼びます。
また、公開前に変更内容を確認する仕組みを設けることで、不正な変更や操作ミスを発見しやすくなります。
ただし、Webサイトを元に戻すだけで、侵入の原因まで解消できるとは限りません。再び同じ被害を受けないためには、原因の調査や必要な対策も欠かせません。
復旧までの時間を短くし、被害の再発を防ぐことは、企業の信用や事業への影響を抑えるうえでも重要です。
4つの考え方を組み合わせる
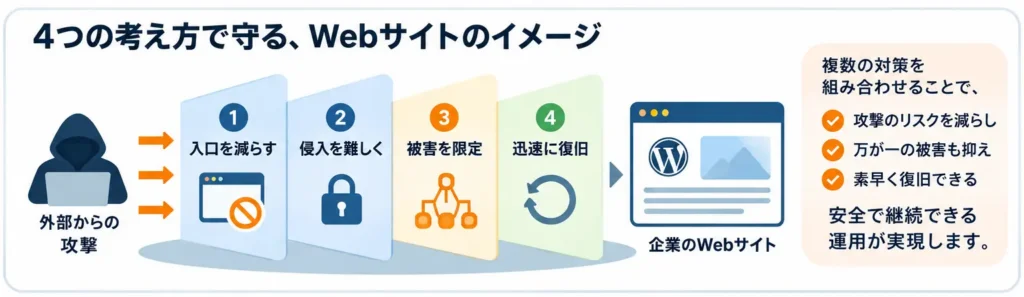
セキュリティ対策は、一つの製品や機能を導入すれば完成するものではありません。
攻撃される機会を減らし、侵入を難しくし、万が一侵入されても被害を抑え、迅速に復旧できるようにする。
この4つを組み合わせることで、より安全なWebサイト運用が可能になります。
重要なのは、攻撃を完全に防ぐことだけでなく、問題が起きても被害を最小限に抑え、事業を継続できる仕組みをつくることです。


